
IA y agentes · ERP y SaaS con IA · Full-Stack y UI/UX
HubAIOps: auditoría de preparación para IA en HubSpot con Claude
Por David Gadyan · Publicado el
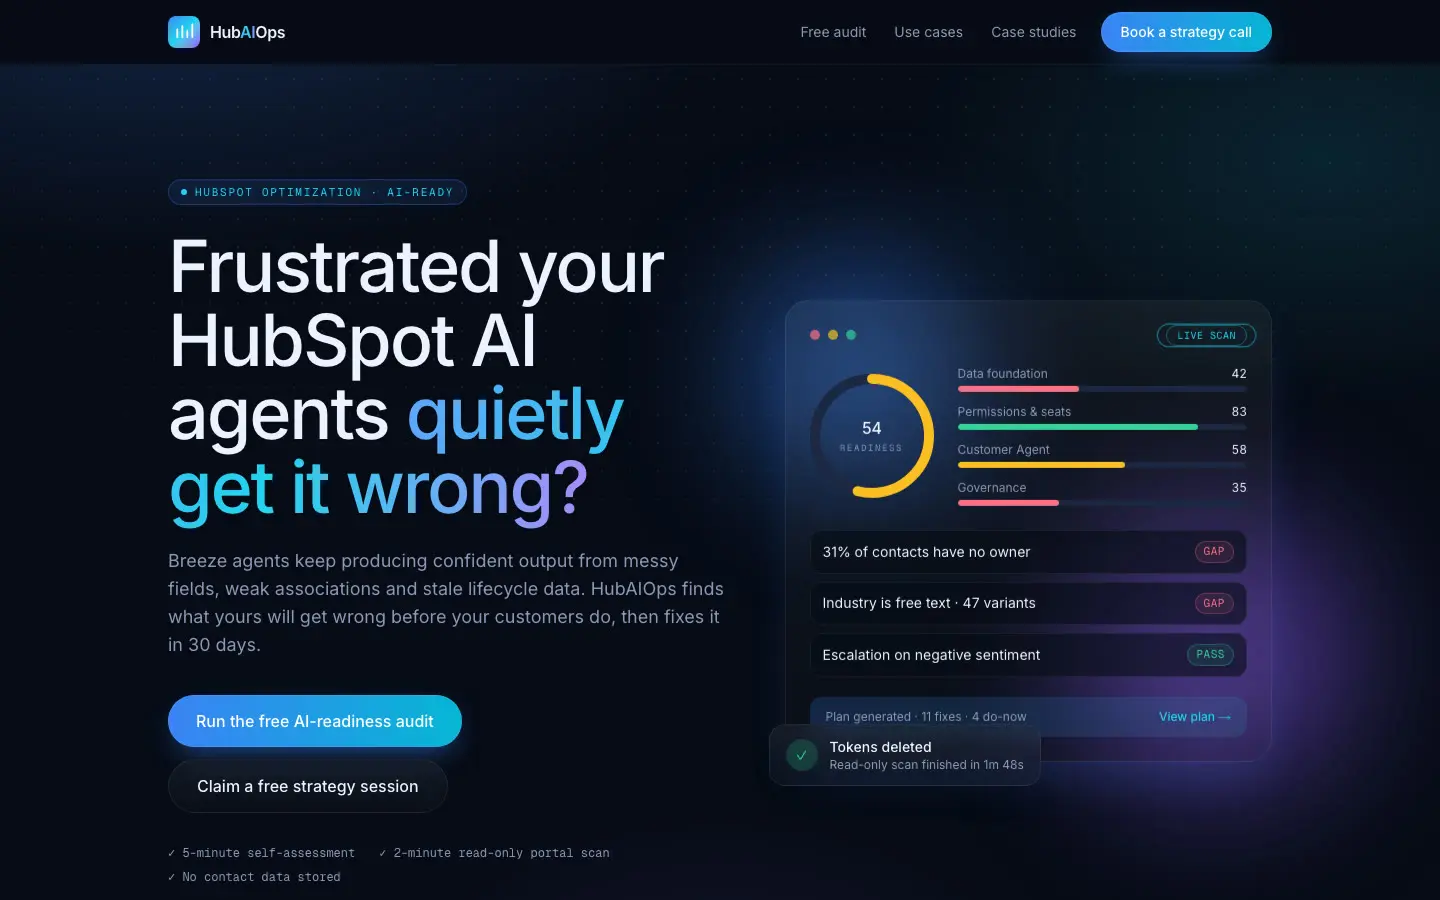
Web de optimización de HubSpot y aplicación de auditoría. Puntúa un portal de HubSpot en 7 casos de uso de IA con 31 comprobaciones, 15 de ellas medidas en vivo con un escaneo OAuth de solo lectura, y Claude convierte los hallazgos en un plan Hacer ya / Después / Más adelante en una página de resultados para compartir. Incluye una biblioteca de casos filtrable con puntuaciones de preparación antes y después, captación de leads, panel de administración y una versión estática en GitHub Pages.
El problema
Los agentes de IA Breeze de HubSpot no fallan de forma visible. Siguen produciendo respuestas seguras a partir de campos desordenados, registros duplicados, etapas del ciclo de vida obsoletas y huecos de permisos. Una consultora de HubSpot quería una puerta de entrada creíble y preparada para la IA en lugar de un folleto, y una auditoría que mida el portal en vez de preguntar por él, para que la primera llamada de estrategia empiece con un diagnóstico.
El producto en uso
Qué construí
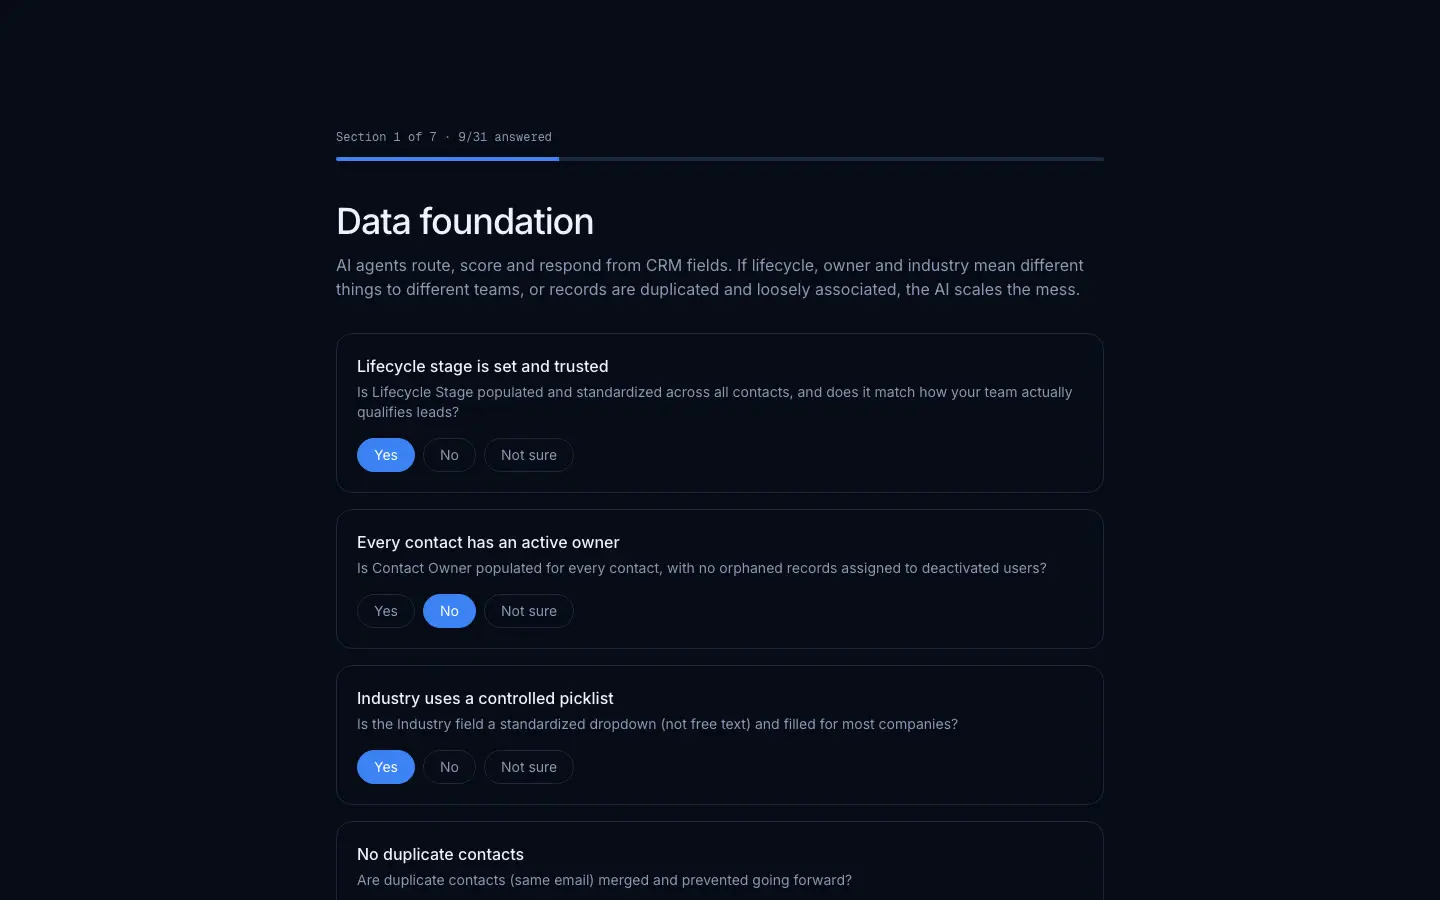
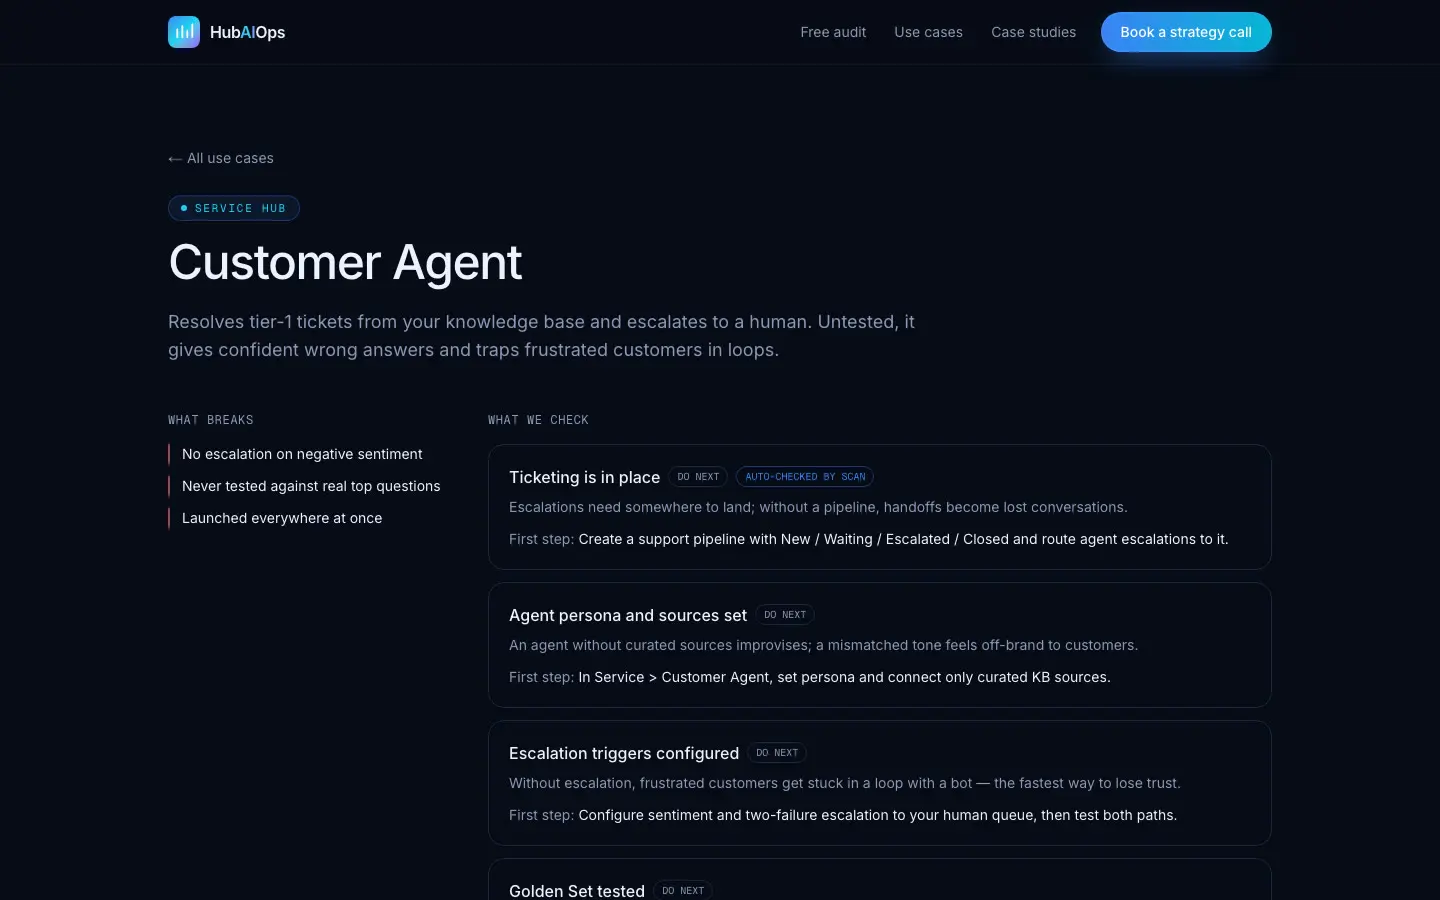
Auditoría en dos modos. Una autoevaluación de 31 preguntas o una conexión de solo lectura con HubSpot que mide 15 comprobaciones directamente: propietarios vacíos o desactivados, etapas del ciclo de vida ausentes, contactos y empresas duplicados, huecos de asociación entre contactos, empresas y negocios, propiedades personalizadas casi duplicadas, campos de sector en texto libre, cobertura de los campos del ICP, la bolsa de leads fríos, pipelines de tickets, fuentes del blog, y el estado y la documentación de los workflows. El escaneo procesa un objeto de HubSpot por petición, así que respeta los límites de tiempo serverless.
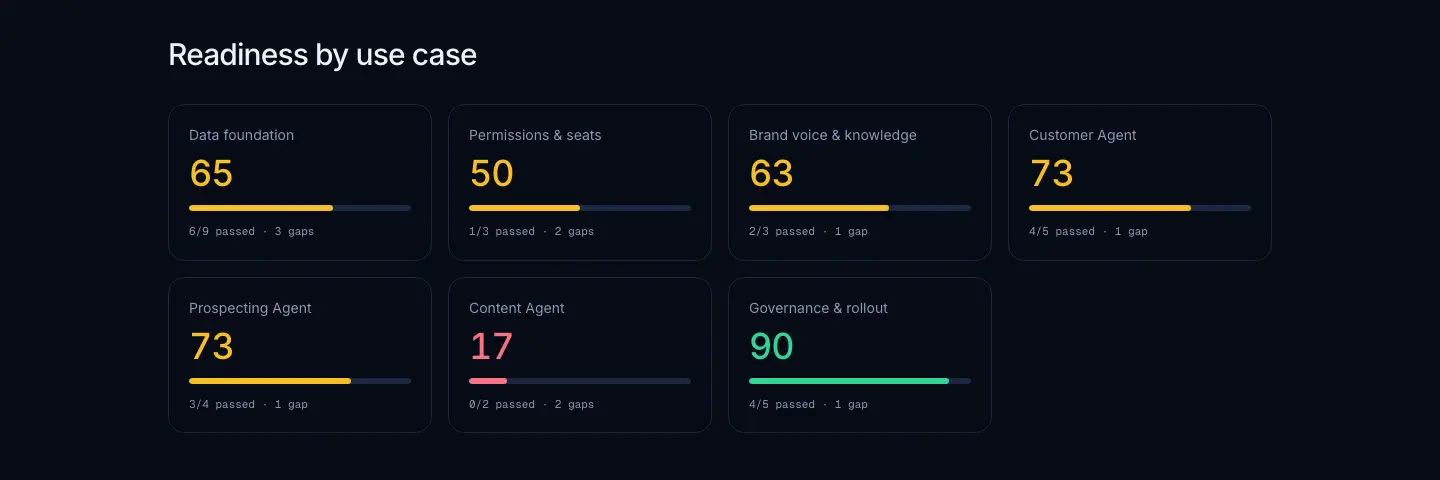
Puntuación ponderada por gravedad. Cada caso de uso recibe una nota de 0 a 100: base de datos, permisos y licencias, voz de marca y conocimiento, los agentes Customer, Prospecting y Content, y gobernanza. Las bandas de preparación siguen el manual de implementación de HubSpot.
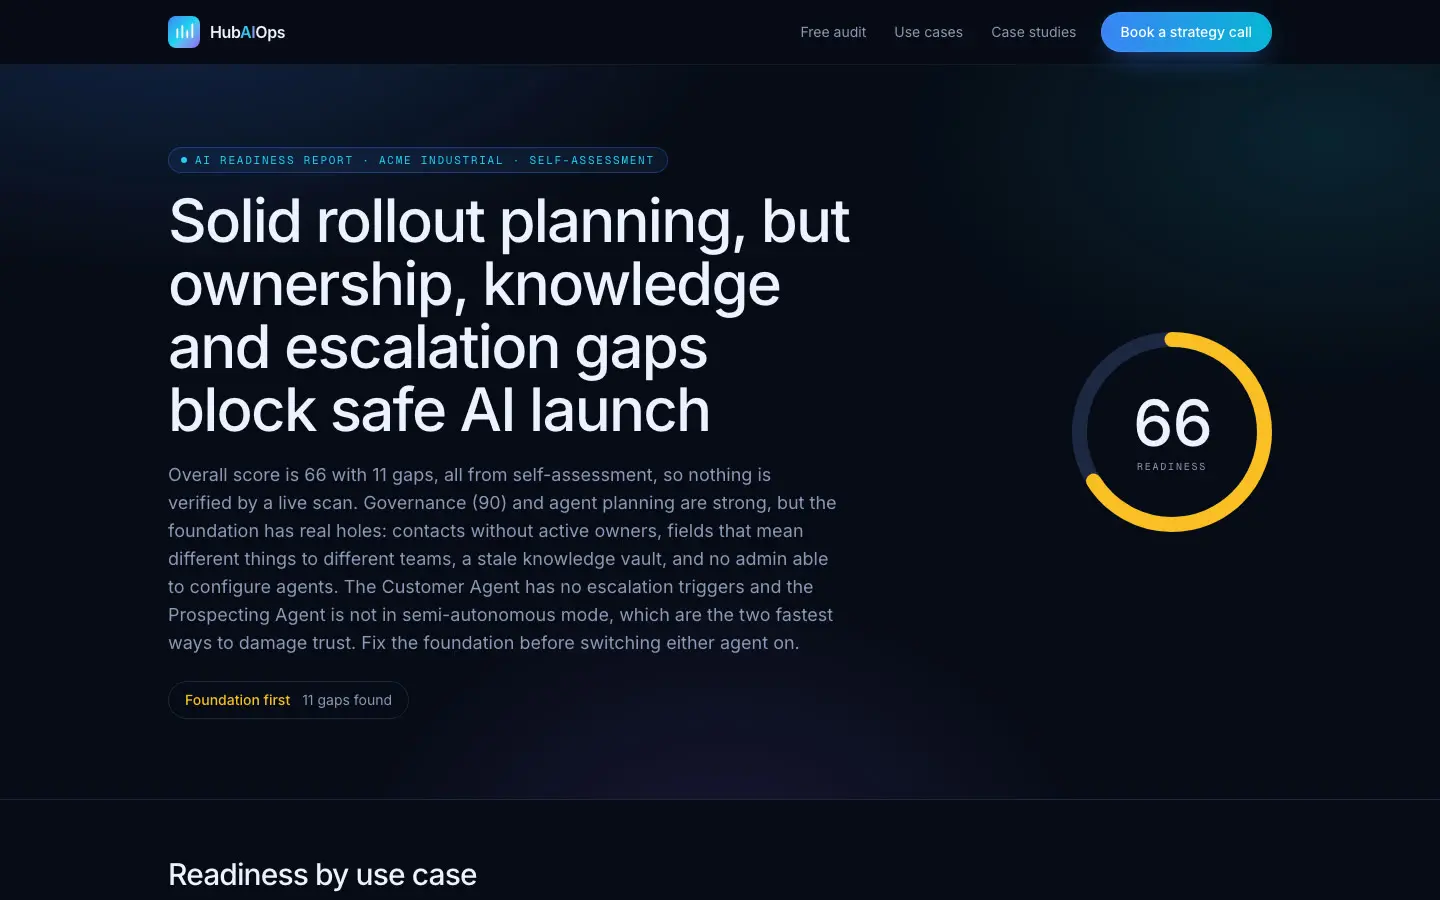
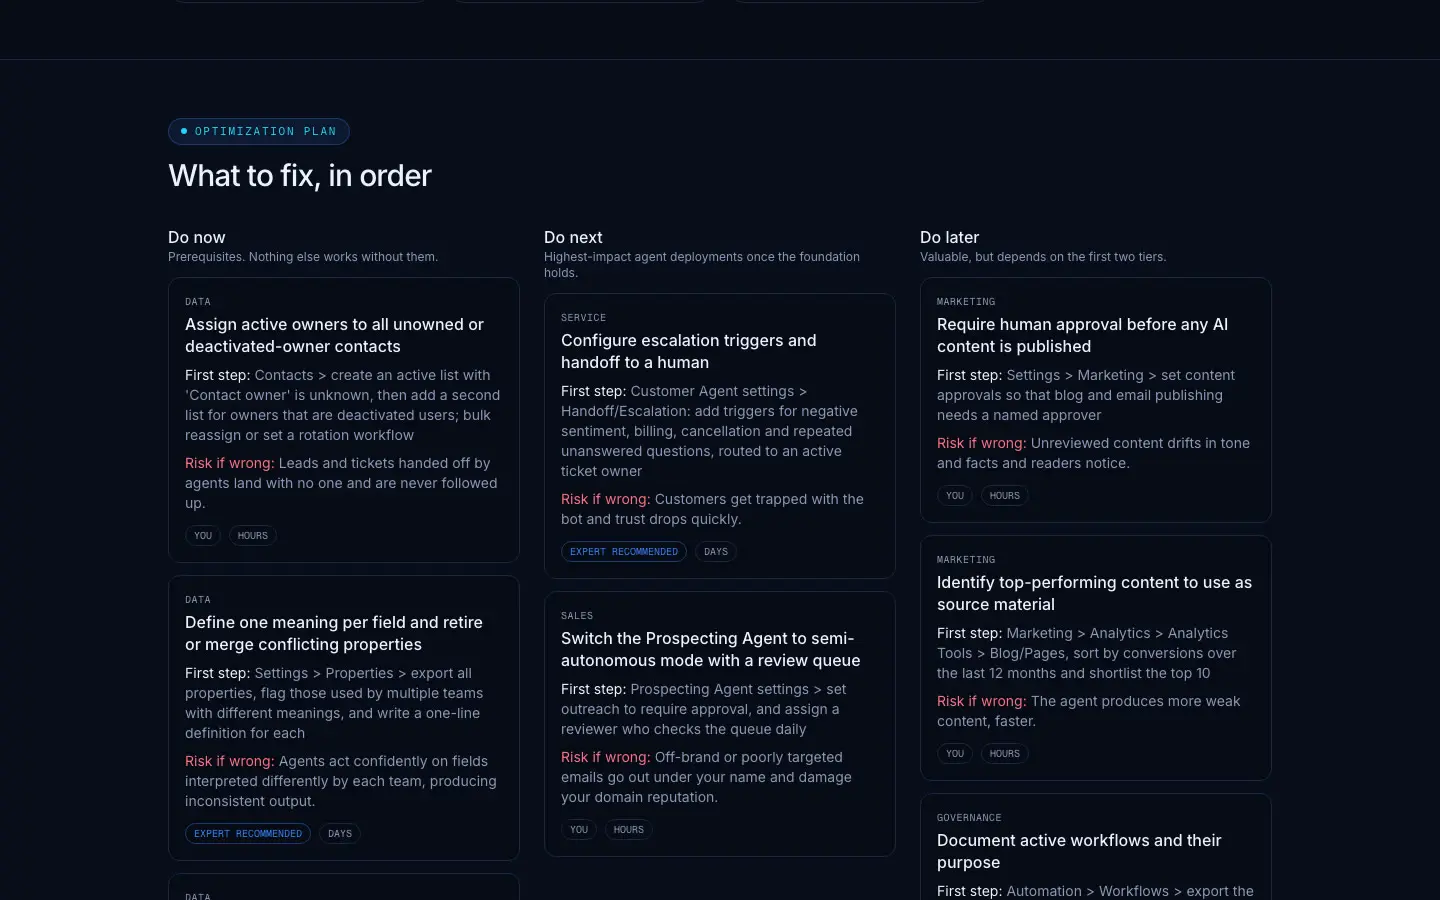
Un plan escrito por Claude. La API de Anthropic devuelve JSON estructurado: un veredicto y los principales riesgos por caso de uso, mejoras priorizadas con el primer paso dentro de HubSpot, el riesgo si se hacen mal y si debe encargarse el cliente o un experto. Añade preguntas de prueba Golden Set para el Customer Agent y sugerencias de ICP. La salida se valida contra un esquema y, si el modelo no está disponible, entra un plan determinista basado en la rúbrica. Cada auditoría tiene una página de resultados privada y para compartir, con su propia imagen Open Graph.
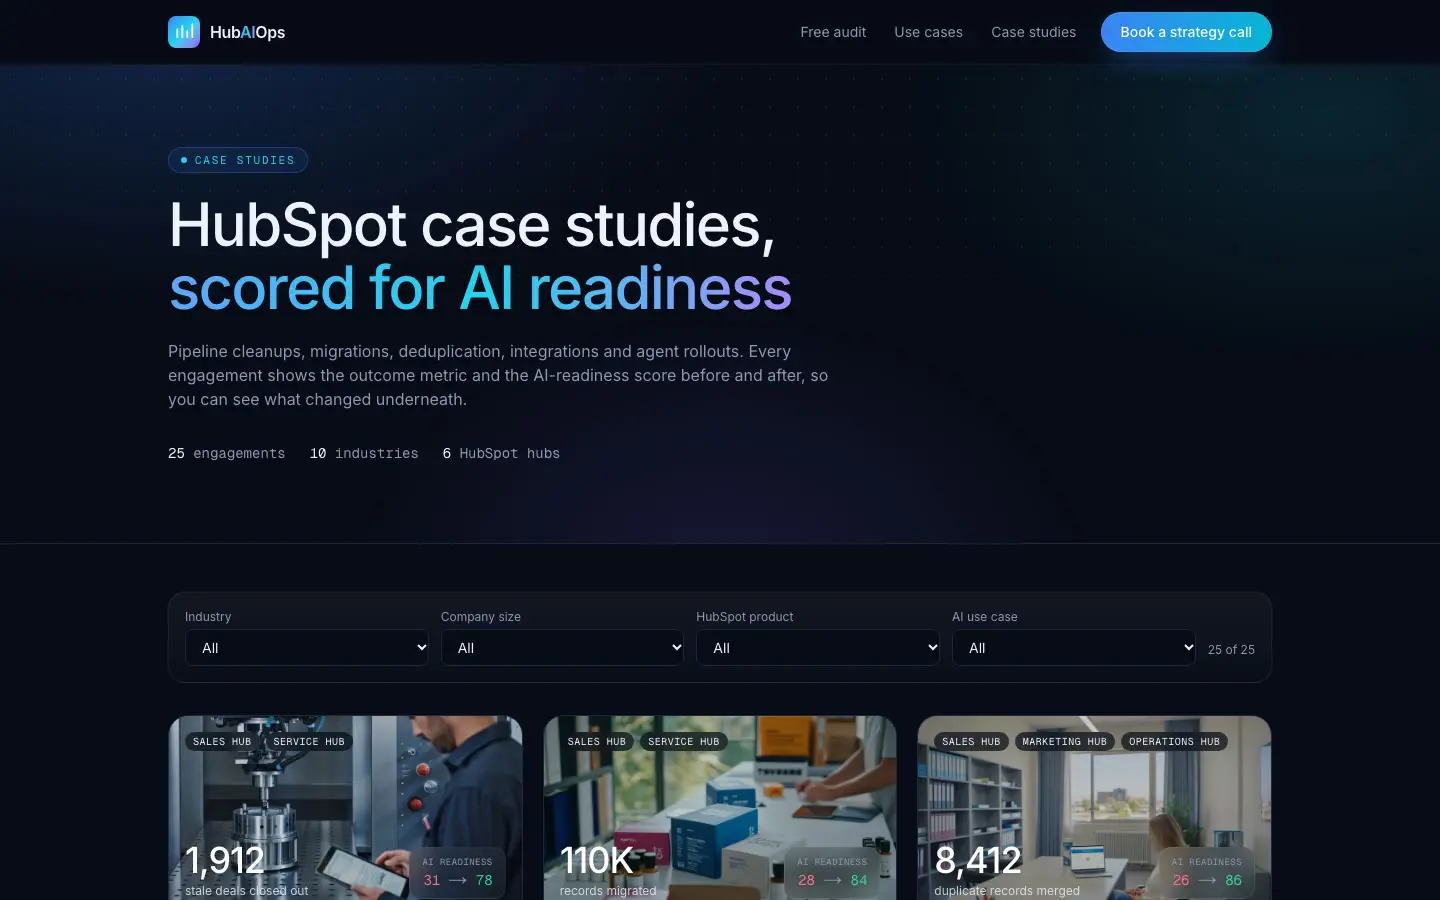
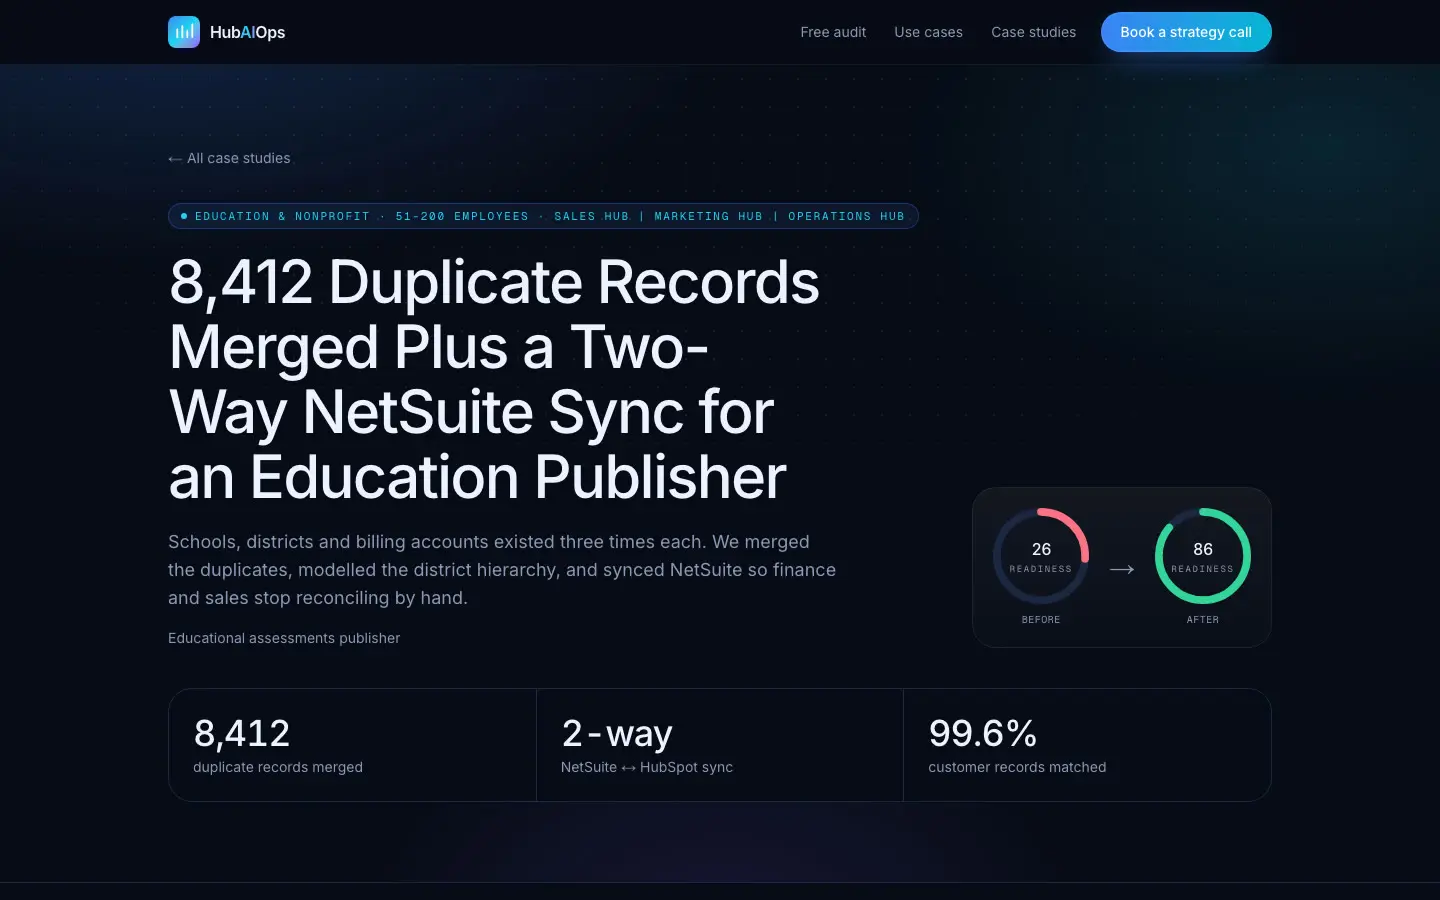
Biblioteca de casos. 25 casos filtrables de cuatro formas, cada uno con la métrica de resultado y la puntuación de preparación para IA antes y después. Uno es un proyecto real con nombre, Virgil HealthCare AI; los otros 24 son descripciones representativas del manual estándar de optimización de HubSpot.
Privacidad desde el diseño. Permisos de solo lectura, tokens cifrados con AES-256-GCM que se borran en cuanto termina el escaneo, solo se guardan recuentos y porcentajes, y ningún registro de contacto se envía al modelo.
Lecciones incorporadas en las comprobaciones
- La IA amplifica los datos que recibe. Primero los cimientos; después, un agente cada vez.
- Cada campo debe significar una sola cosa. Una definición por campo y archivar las propiedades casi duplicadas.
- Las asociaciones cuentan la historia de la cuenta. Fusionar empresas por dominio y exigir contactos en los negocios.
- Los permisos cambian la respuesta. Alinear la visibilidad antes de comparar resultados de IA entre equipos.
- Las salvaguardas son el producto. Modo semiautónomo, límites de envío, reglas de escalado, un Golden Set de 20 preguntas reales y un lanzamiento silencioso.
- Medir resultados, no uso. Nombrar un responsable de IA y revisar cada semana.
- Los workflows van antes que la IA. Auditar, corregir y documentar la automatización antes de añadir más.
- Las migraciones son el mejor momento para corregir el significado. Conciliar y deduplicar al migrar.
Proyectos relacionados
Receptra: SaaS de recepcionista de voz con IA para pymes
IA y agentes · ERP y SaaS con IA · Full-Stack y UI/UX
AI Trading Assistant: un copiloto fiel a tu propia estrategia
IA y agentes · Finanzas y quant · Full-Stack y UI/UX
ImprovTalk: coach de IA en React Native para carisma y rapport
Full-Stack y UI/UX · IA y agentes · Marketing con IA y analítica